01
脆弱性監視
1 時間ごと
PHP 公式・CISA KEV・OSV・WPVulnerability の 4 つの情報源を、1 時間ごとに確認します。御社のサイトが使っているバージョンに関わる脆弱性が公開されると、検知します。
- CISA KEV: 米国 CISA による、悪用が確認された脆弱性のカタログ
- OSV: オープンソースの脆弱性データベース
- WPVulnerability: WordPress の脆弱性データベース
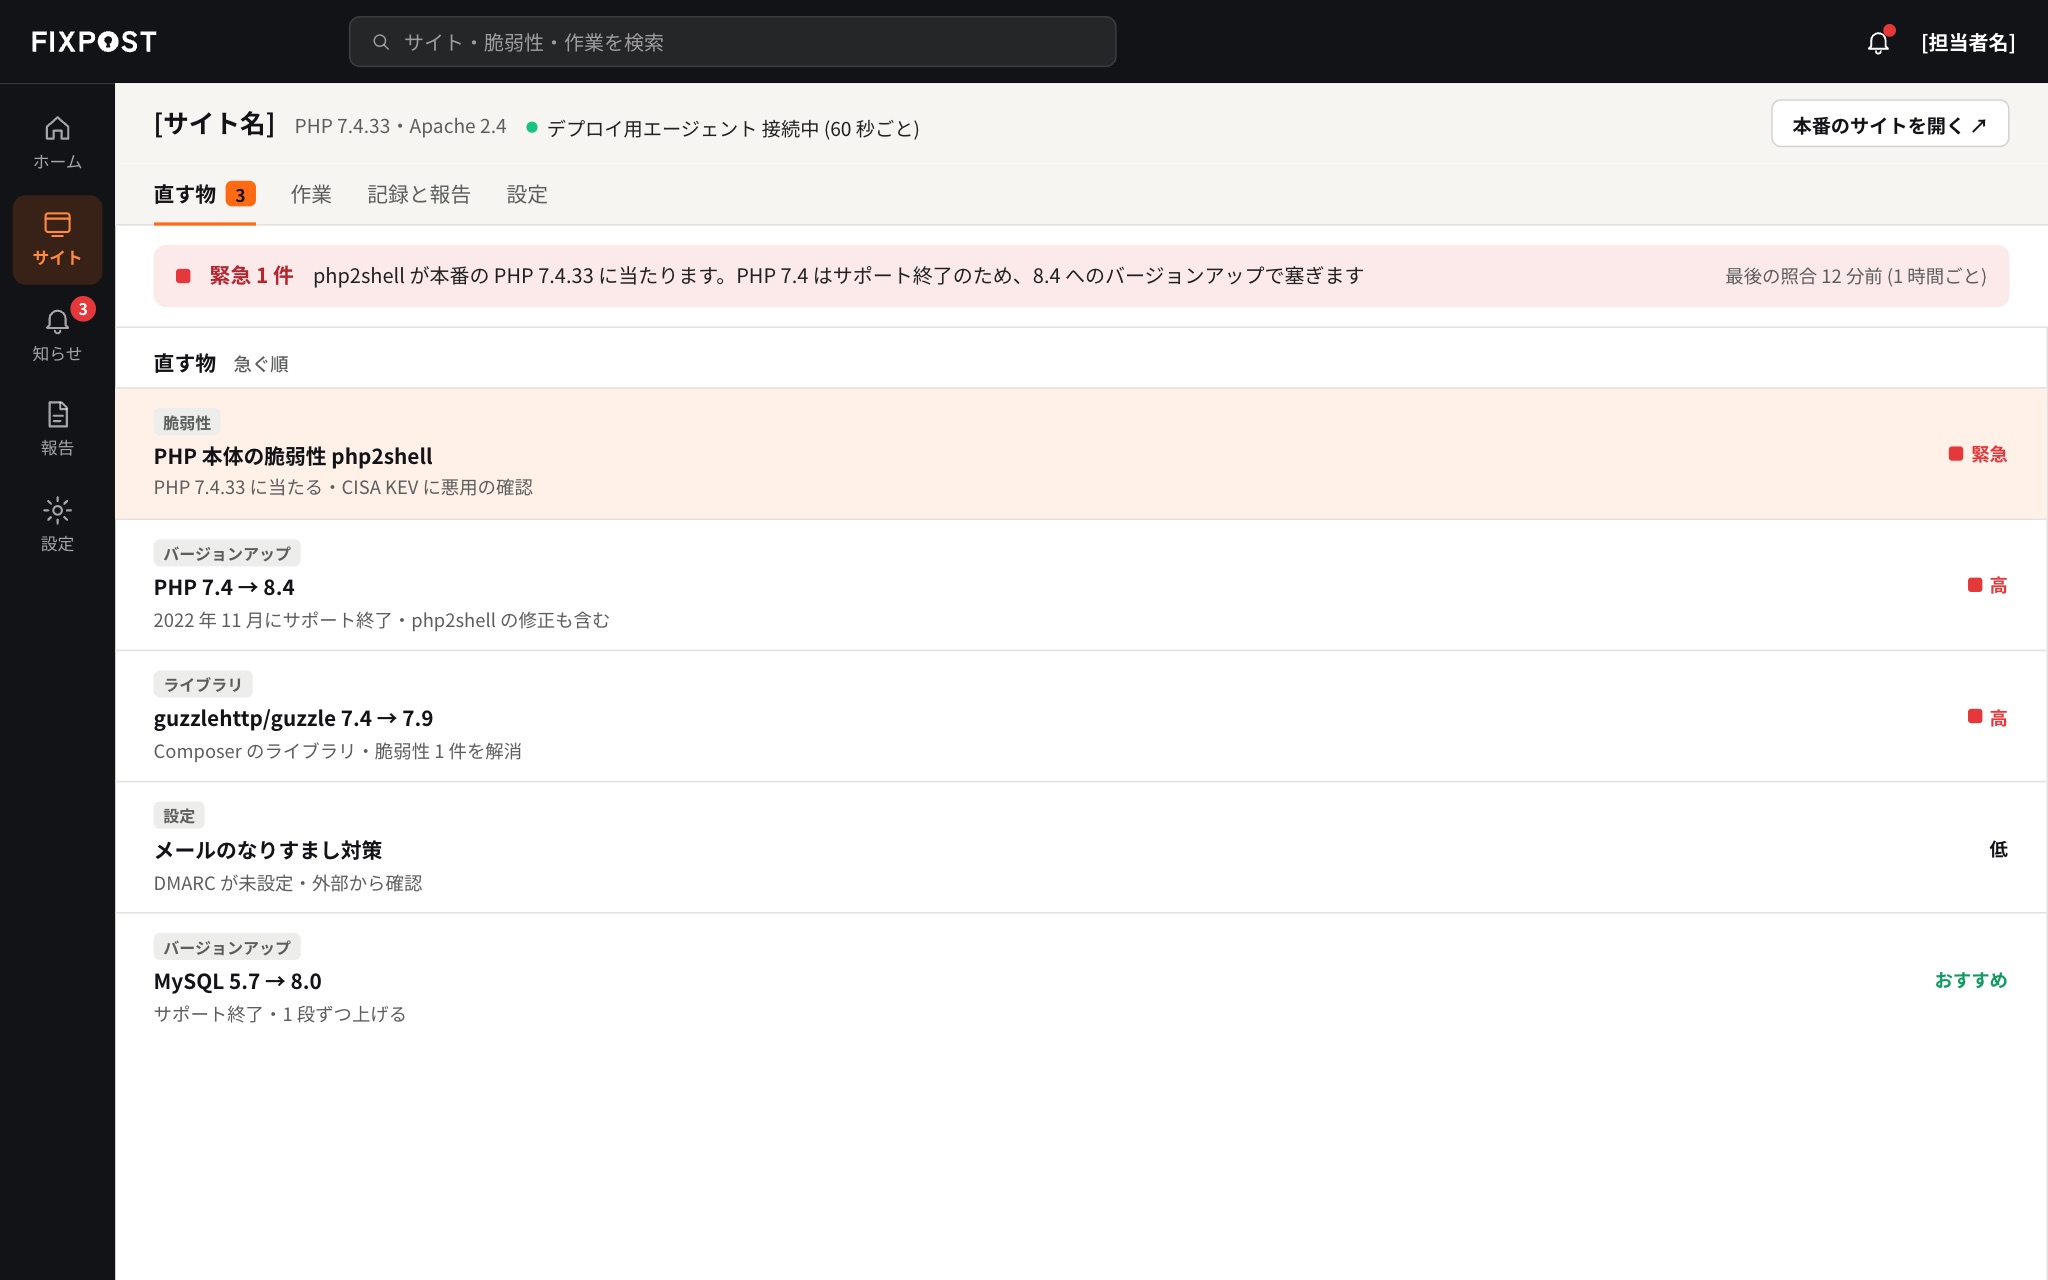
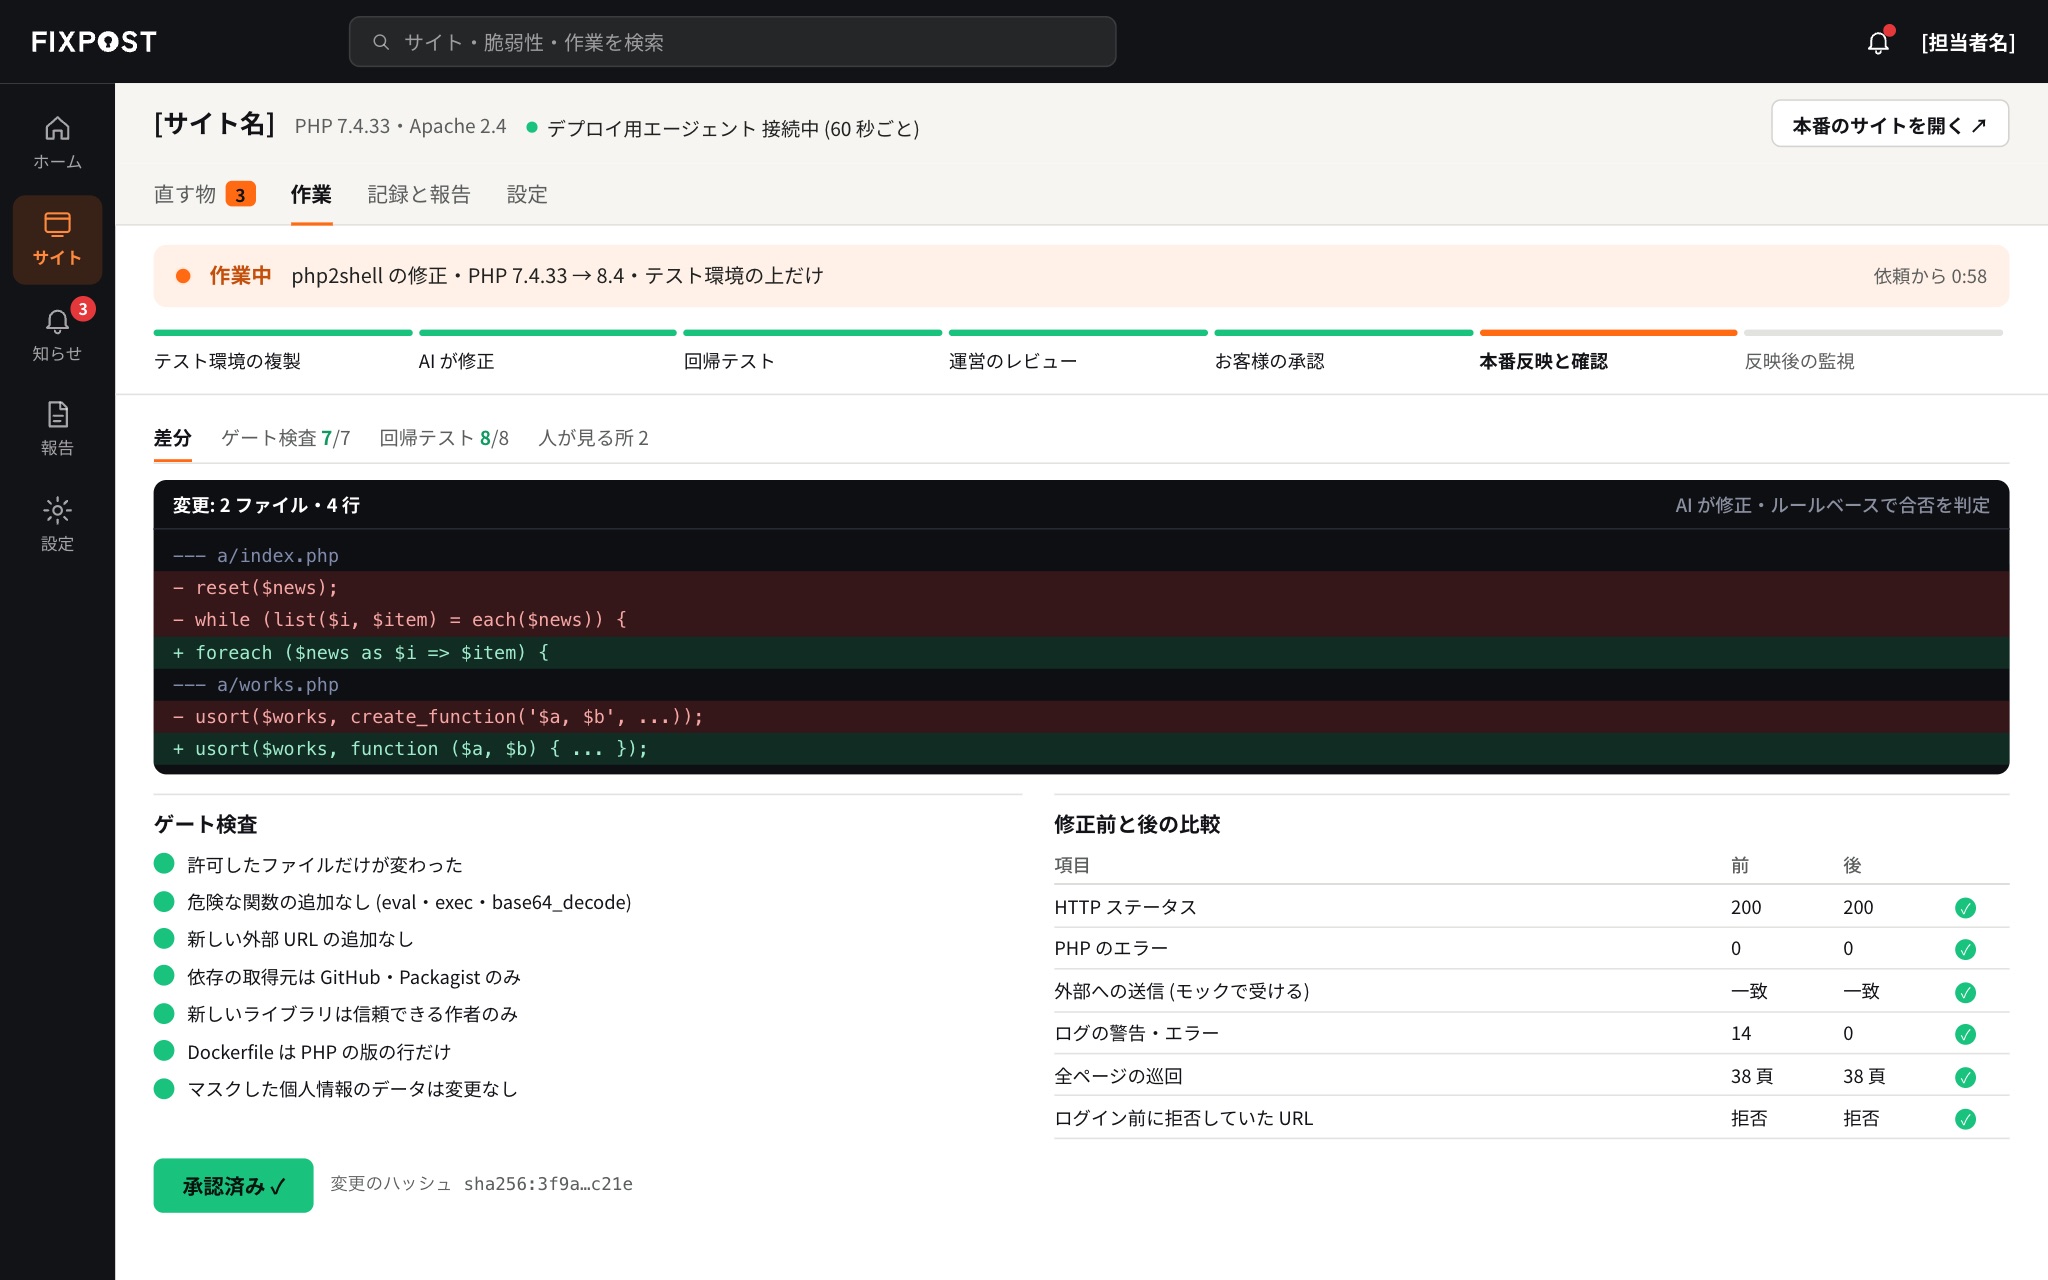
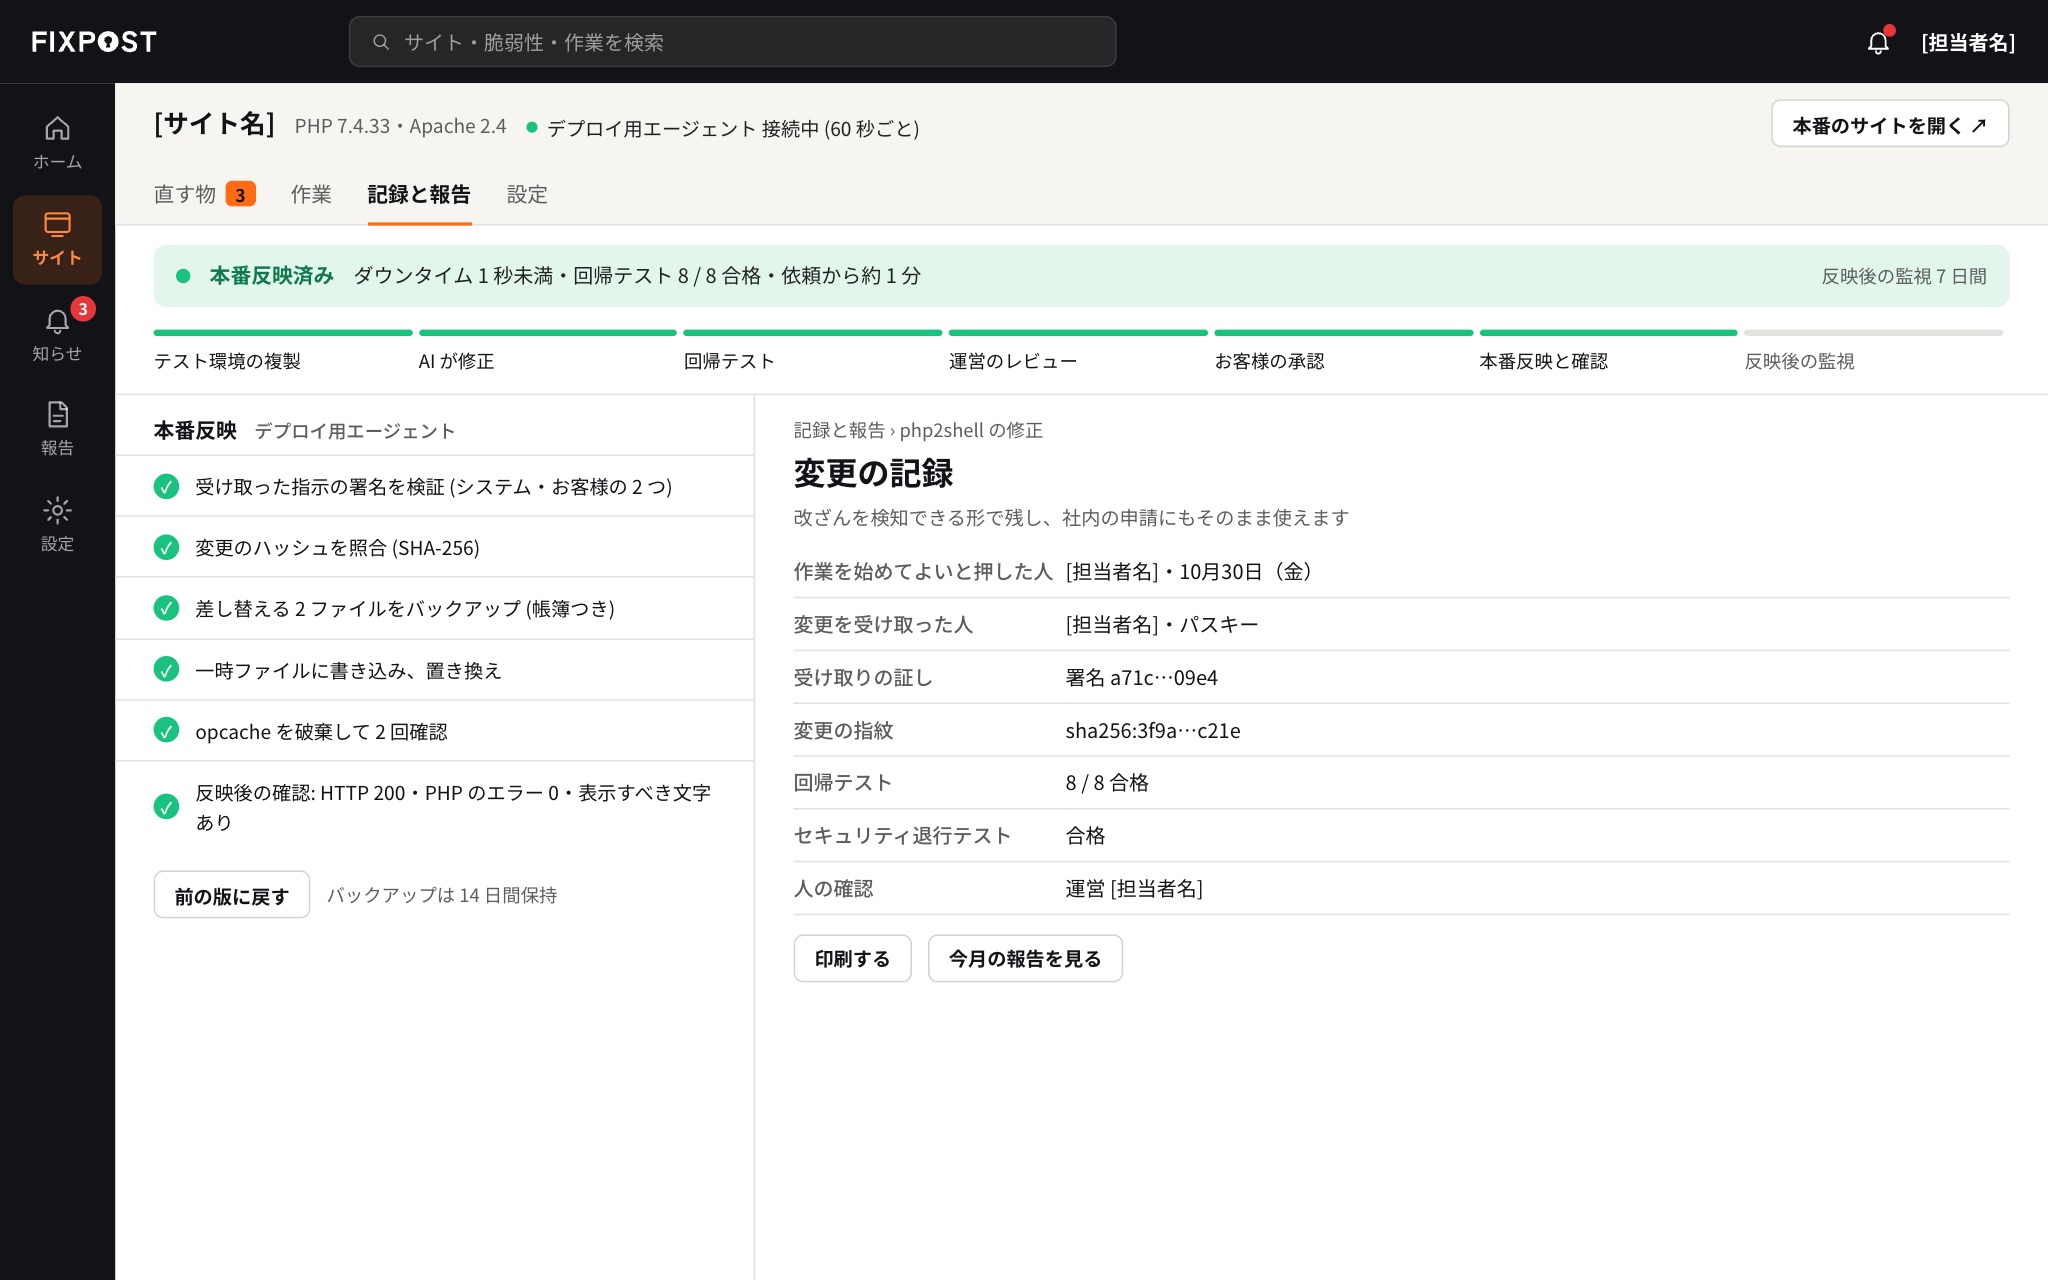
監視から本番反映までの 5 つです。画面は管理画面の一部です。
01
1 時間ごと
PHP 公式・CISA KEV・OSV・WPVulnerability の 4 つの情報源を、1 時間ごとに確認します。御社のサイトが使っているバージョンに関わる脆弱性が公開されると、検知します。
02
数分
御社のコードを解析し、影響の有無・対応の緊急度・想定ダウンタイムを報告します。修正を依頼するかどうかは、報告を見てから決められます。
03
依頼後
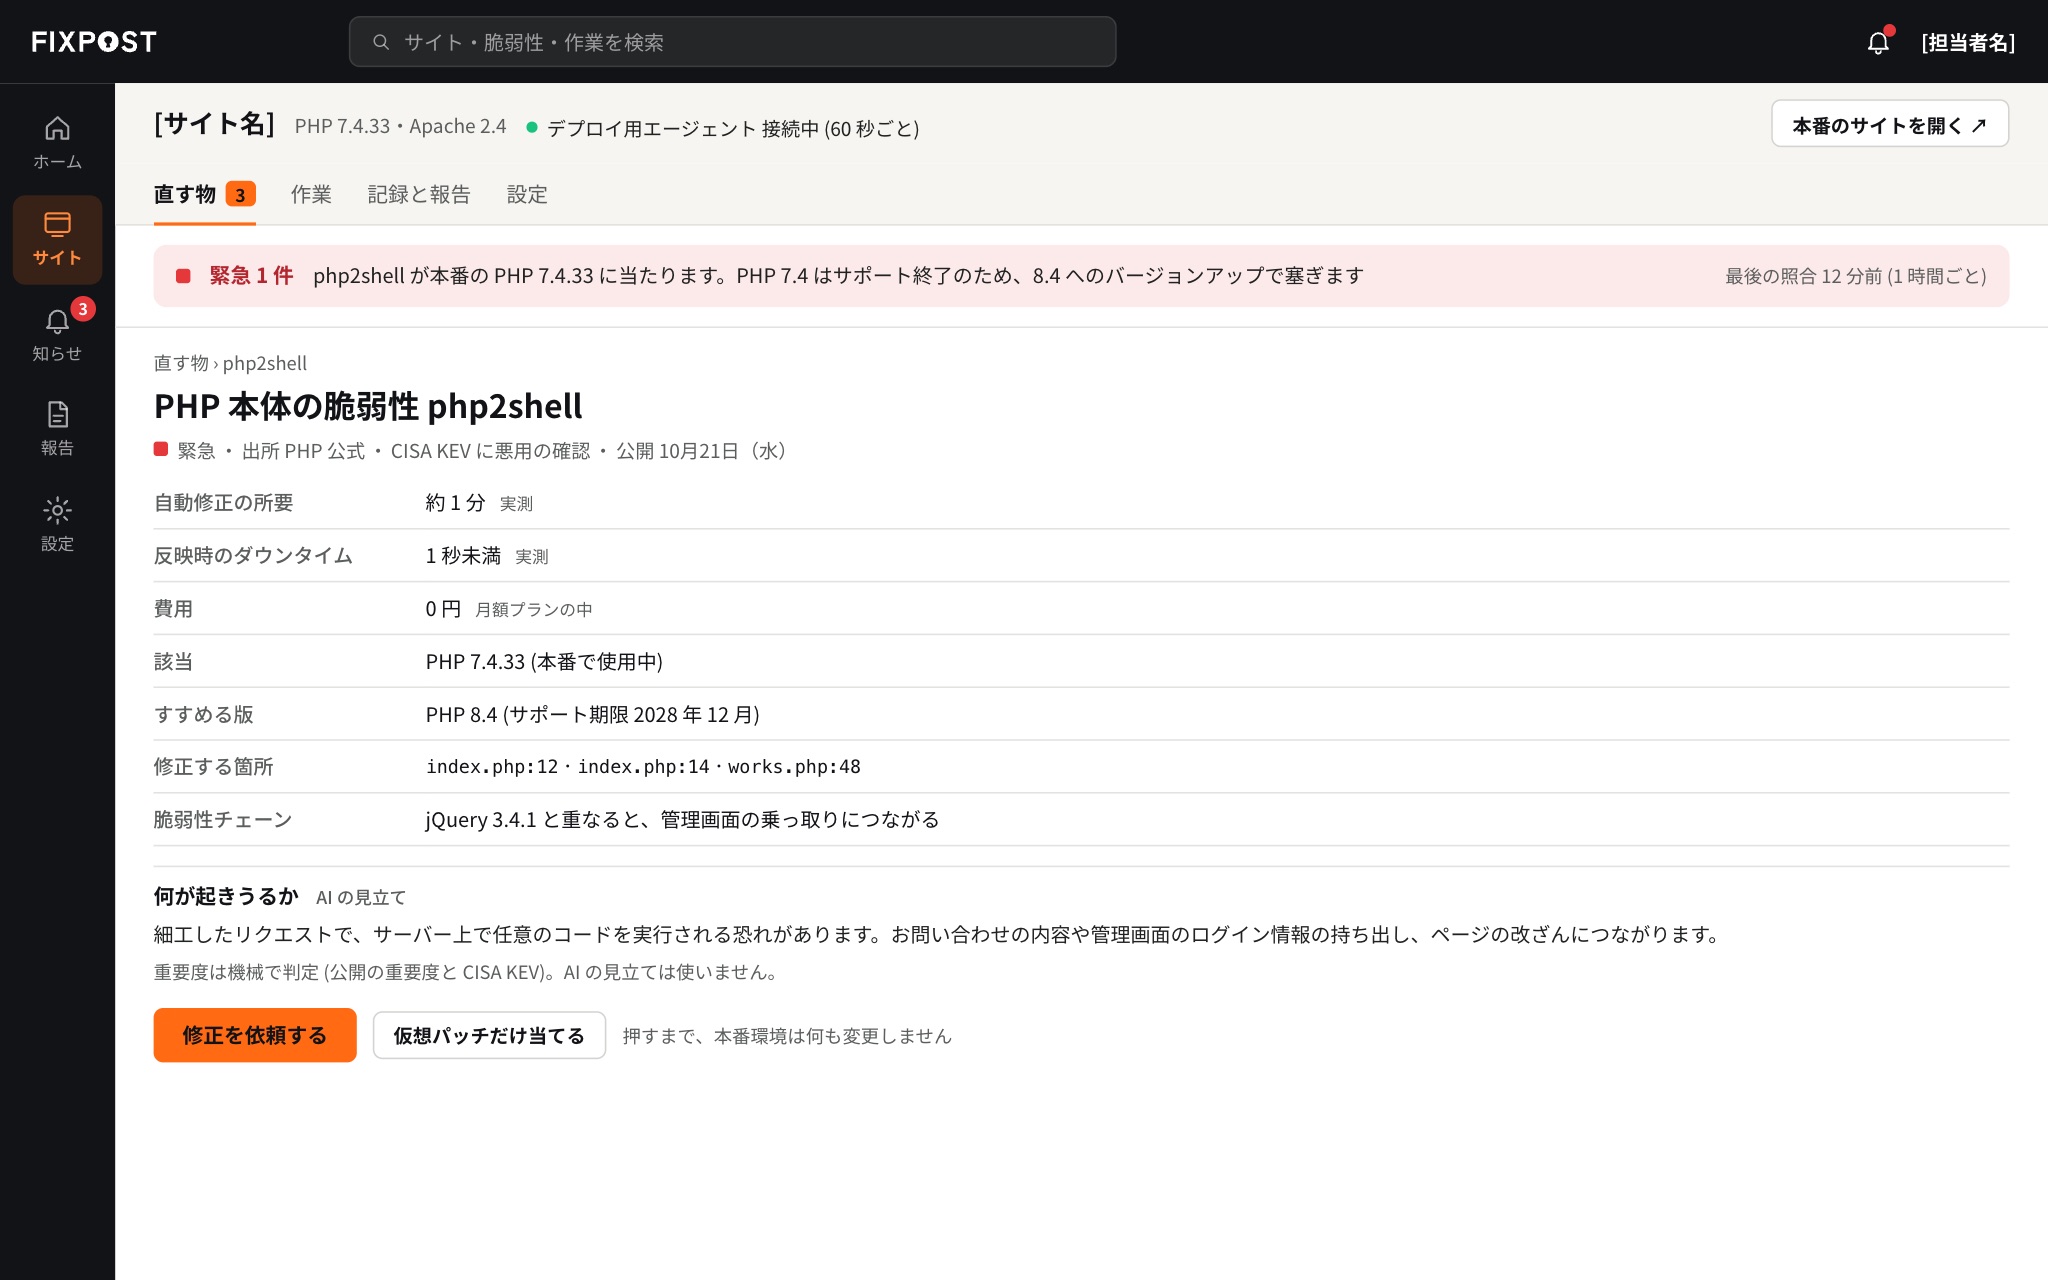
テスト環境 (本番環境の複製) で修正し、修正前後を自動テストで比較します。テストに通った修正だけを、御社の承認の後に本番環境へ反映します。
04
大企業向け
修正を御社の GitHub にプルリクエストとして提出します。取り込みは、社内のレビューと承認の手順で行えます。
05
毎月
当月の監視件数・修正した脆弱性・ダウンタイムを 1 枚のレポートにまとめます。管理画面でいつでも確認できます。
提供中の 5 つの環境は、修正から本番反映まで行います。クローズドベータの 4 つは、検証環境での修正まで確認済みです。
 PHP
 Laravel
 CakePHP
 WordPress
 Node.js (Express)
 Python (Django)
 Ruby on Rails
 Java (Spring Boot)
 C# (ASP.NET Core)
修正をプルリクエストで提出するか、承認の後に反映します。
サーバーにデプロイ用エージェントを導入して反映します。
AWS・自社サーバー・レンタルサーバー。
Fixpost が監視と確認を行う範囲です。
設定・証明書・メール・ドメイン
使用中のライブラリと WordPress
自社開発のコードと PHP などのバージョン
OS・パッケージとバックアップ
次の範囲は Fixpost の確認に含まれません。別途の脆弱性診断をおすすめします。
導入のご相談・お見積りは、お問い合わせフォームからお送りください。3 営業日以内にご返信します。
管理画面は PC のブラウザで確認でき、承認はスマートフォンや PC のパスキー (指紋・顔認証) で行えます
