01
本番環境に直接アクセスしない
AI に許可しているのは、テスト環境のファイルの読み取り・検索・書き換えだけです。本番環境の認証情報は渡しません。
どの段で、誰が、どの安全策を取るか。番号は手順の順番です。
3修正の依頼
6変更の承認
1照合
2影響の報告
4テスト環境で修正
5合否の判定
7署名を検証して反映
8確認と戻し
※ 御社の操作は 3 と 6 の 2 回です。
AI に本番環境を触らせず、合否は機械的な検査で決め、反映は御社の承認の後だけにしています。
01
AI に許可しているのは、テスト環境のファイルの読み取り・検索・書き換えだけです。本番環境の認証情報は渡しません。
02
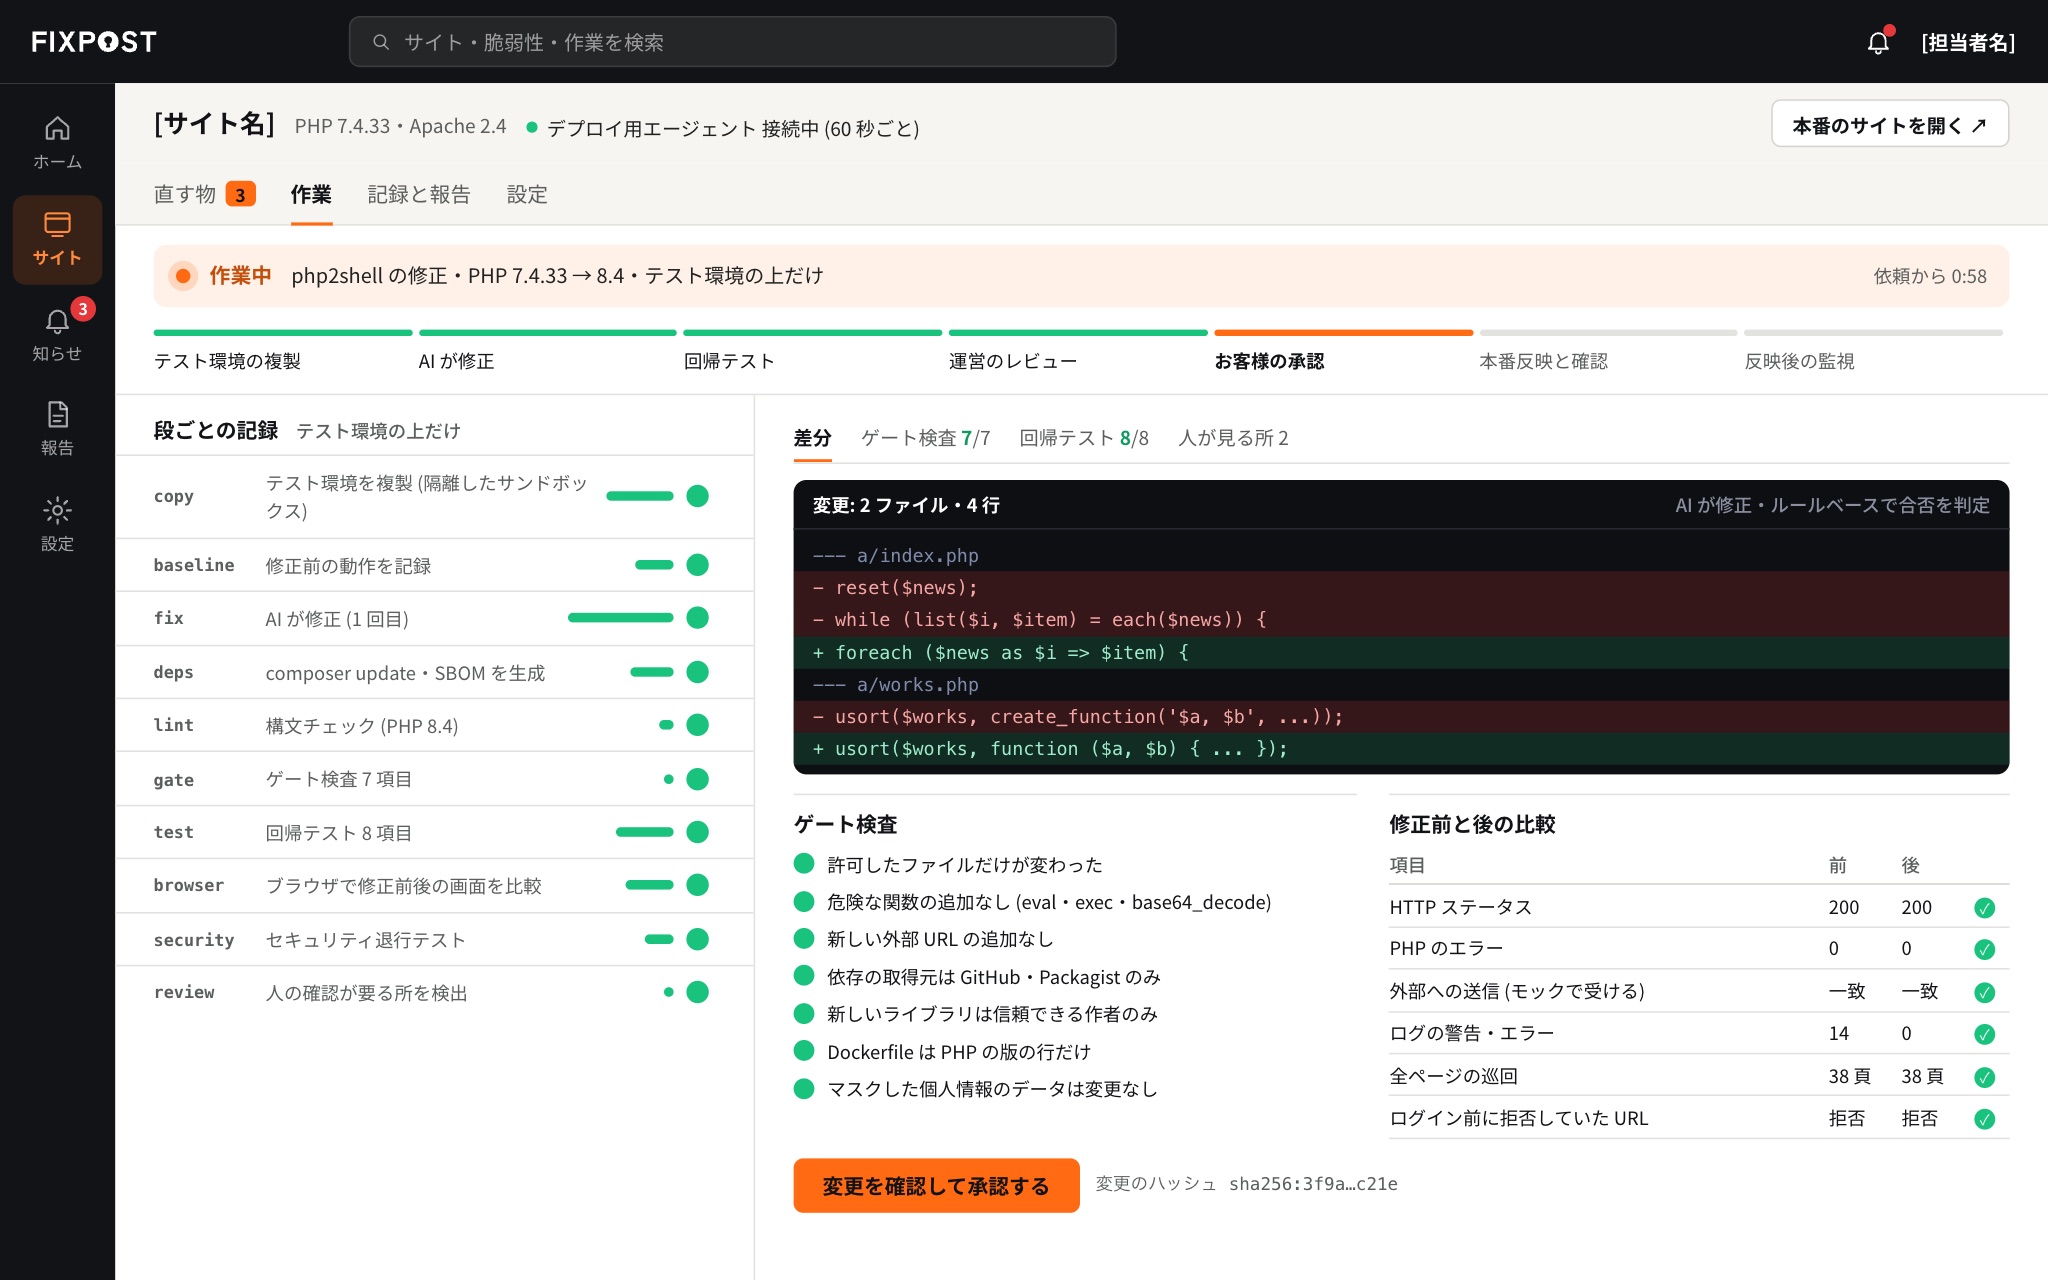
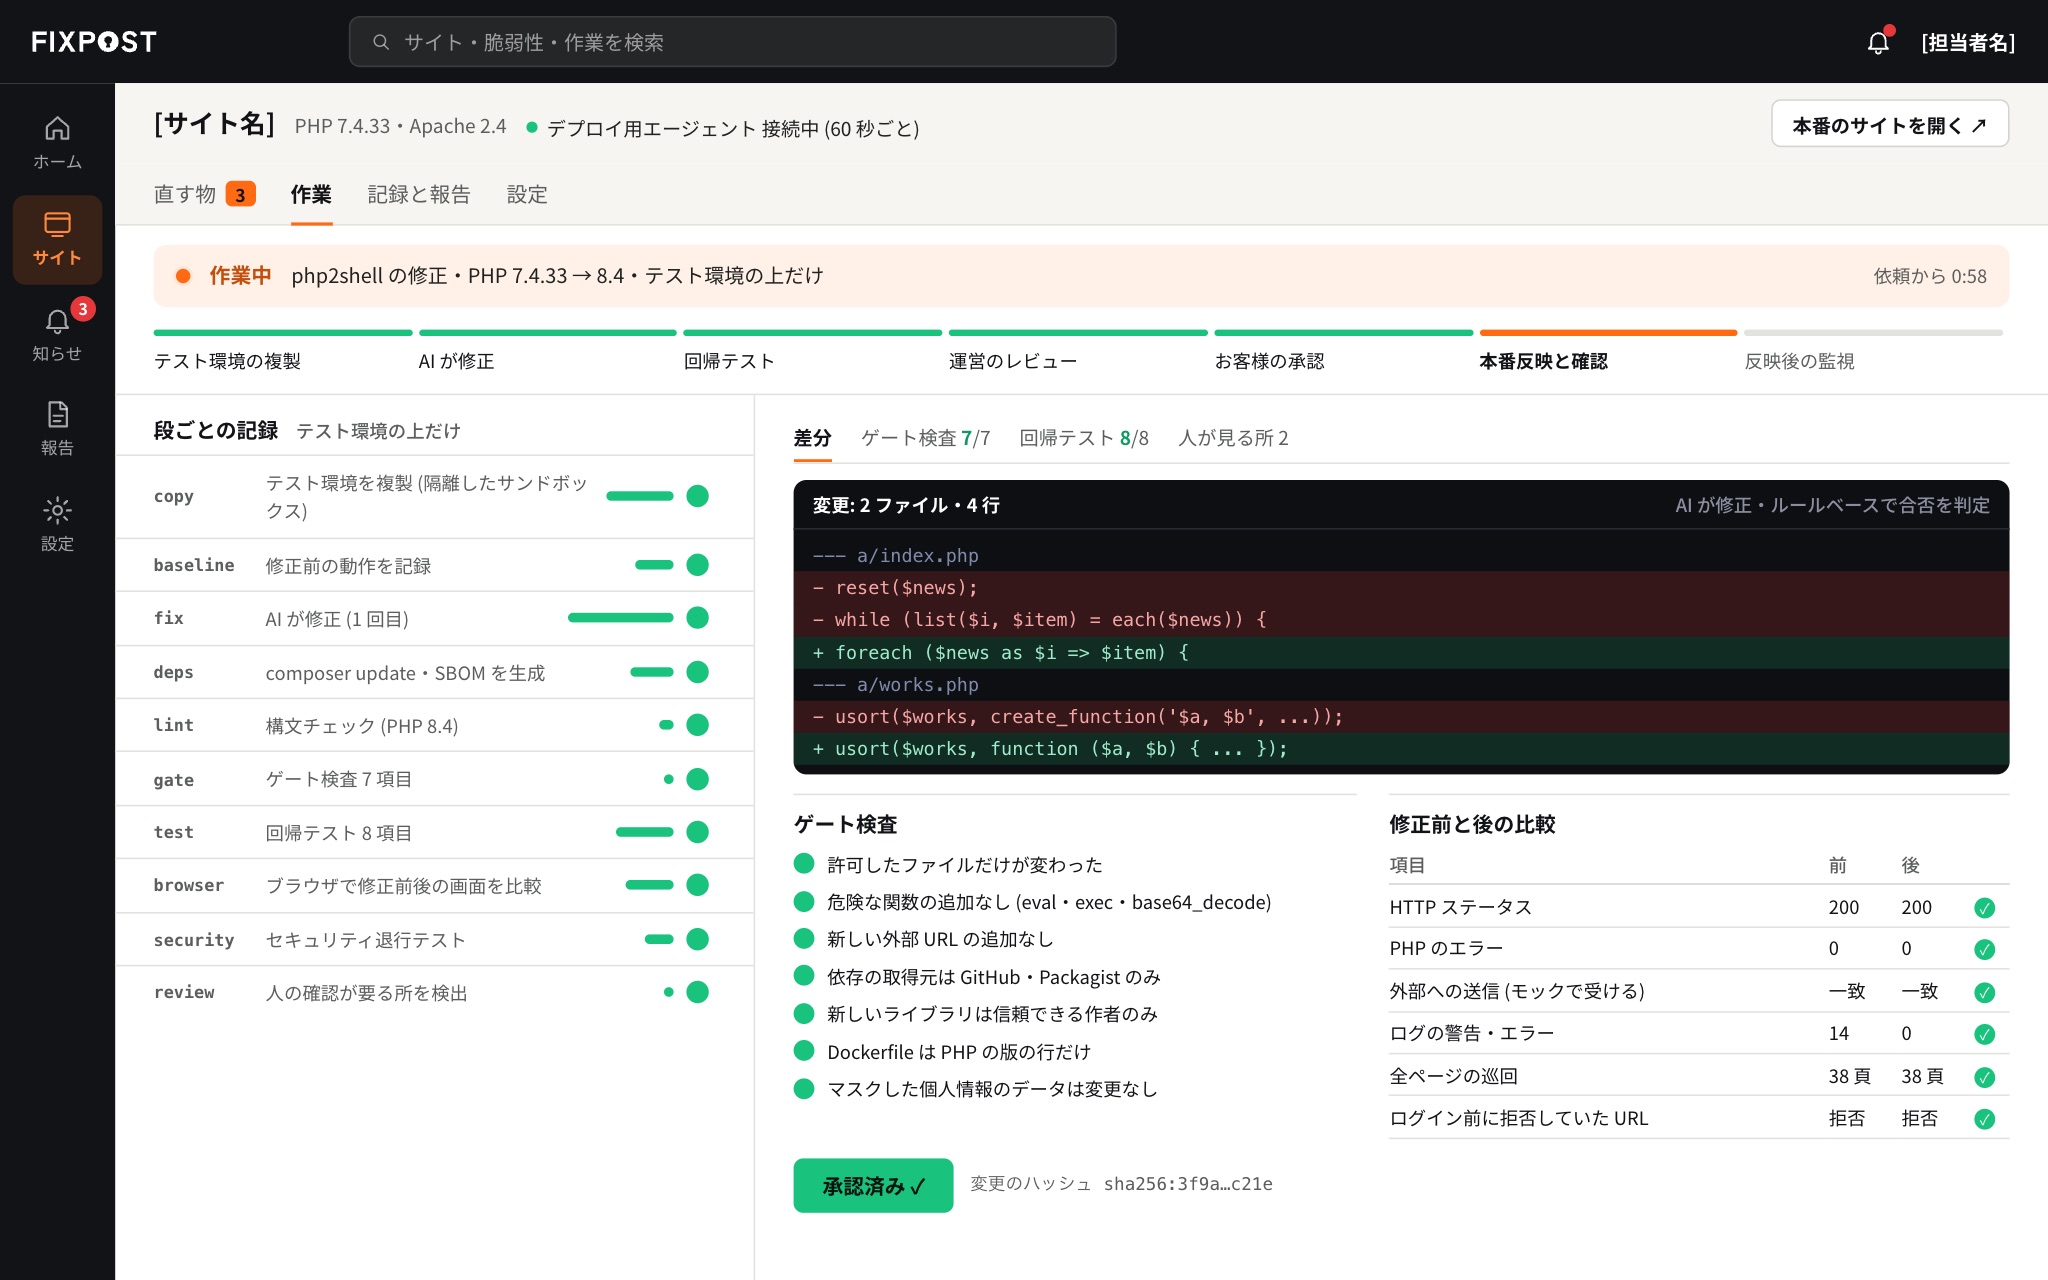
変更はすべて静的解析と回帰テストにかけます。テストに通らない変更は、本番環境に反映しません。
未知の作者のライブラリ・外部への通信・難読化されたコードは、定義済みのパターンで検出して停止します。セキュリティに関わる変更は、担当者もレビューします。
03
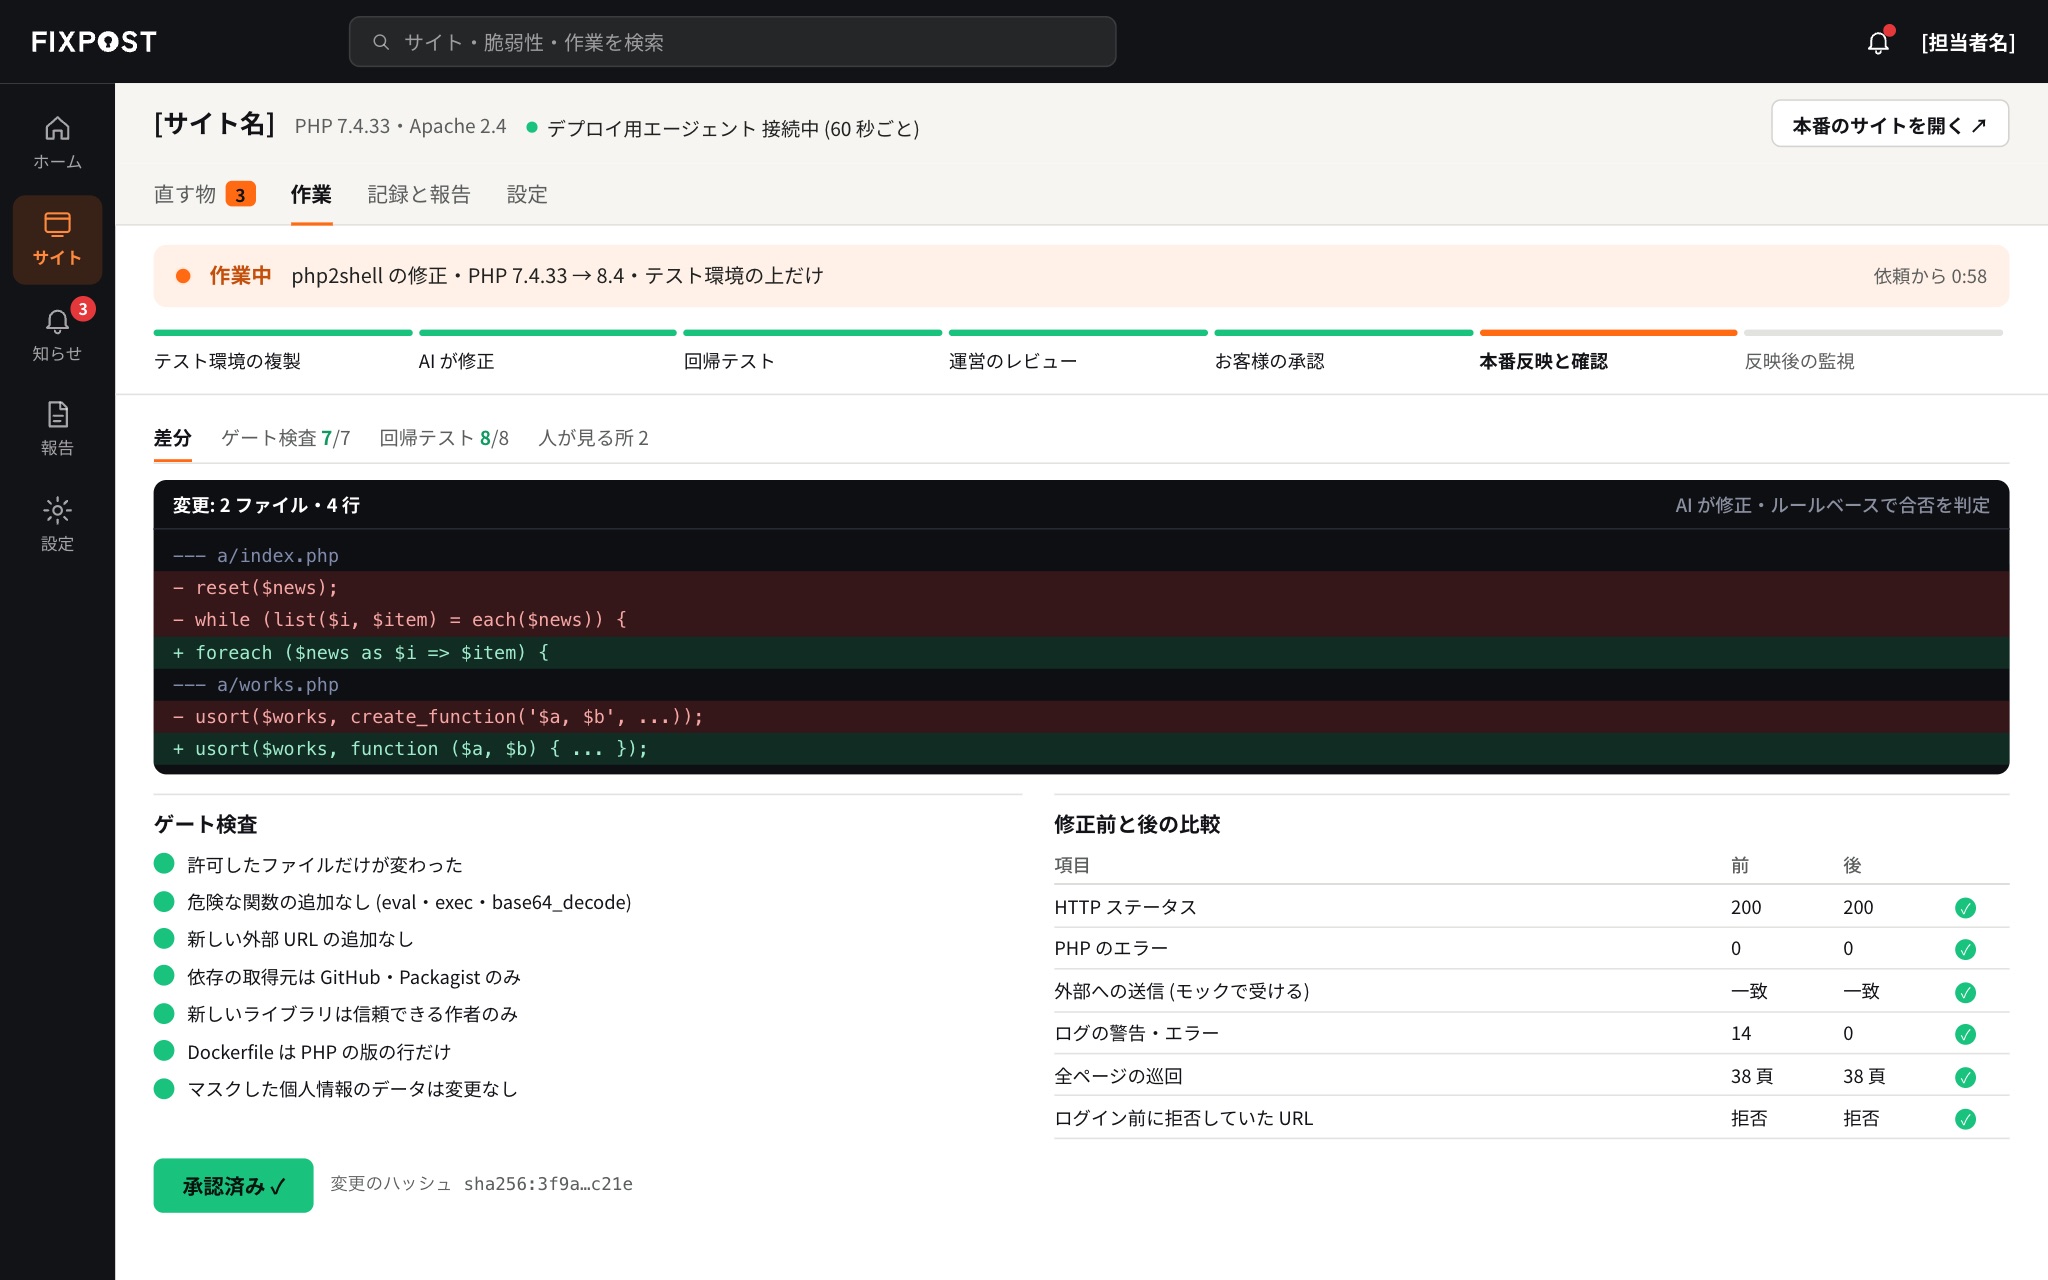
差し替えるファイルのバックアップを取ってから反映し、反映後の確認で問題があれば、自動で元に戻します。
これまでの検証での、反映時のダウンタイム (実測)
04
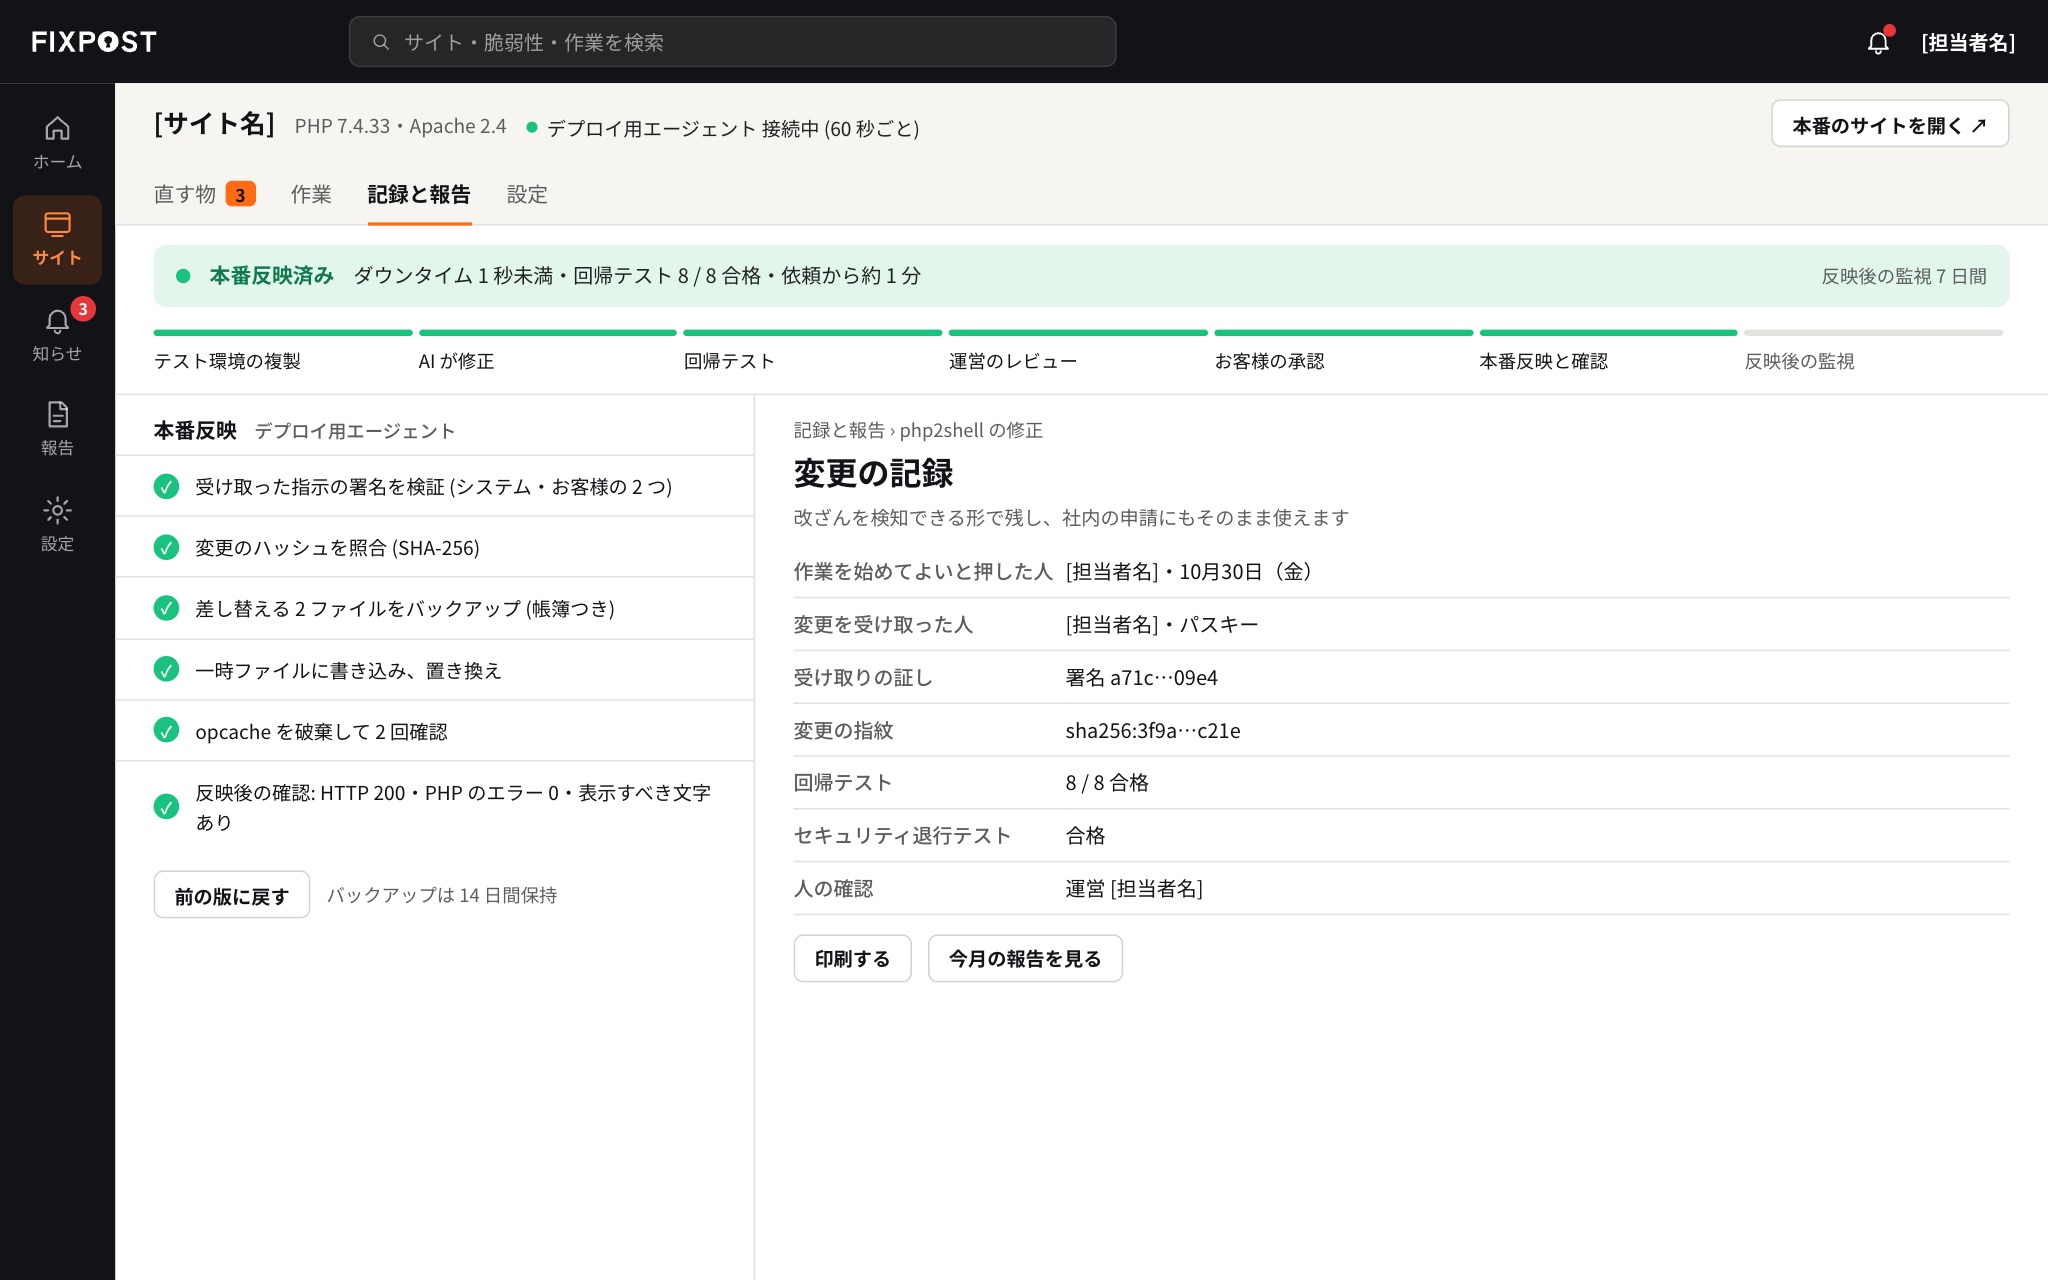
git を使っていないサーバーには、Fixpost のデプロイ用エージェント (PHP) を導入していただきます。エージェントは御社が承認した修正だけを受け取り、署名の無い指示は拒否します。
検証では、不正な指示を送った際にエージェントが拒否することを確認しました。GitHub をお使いの企業には、プルリクエストとしてお届けします。
デプロイ用エージェントの導入から反映まで (実測)
Fixpost の AI エージェントには、次の限界があります。
導入のご相談・お見積りは、お問い合わせフォームからお送りください。3 営業日以内にご返信します。
管理画面は PC のブラウザで確認でき、承認はスマートフォンや PC のパスキー (指紋・顔認証) で行えます
